Frontier-grade Claude models with agentic workflows, strong coding, and enterprise guardrails delivered via developer console, web app, and cloud partners.
SurfaceScan
FreeStarting price
0Popularity
About SurfaceScan
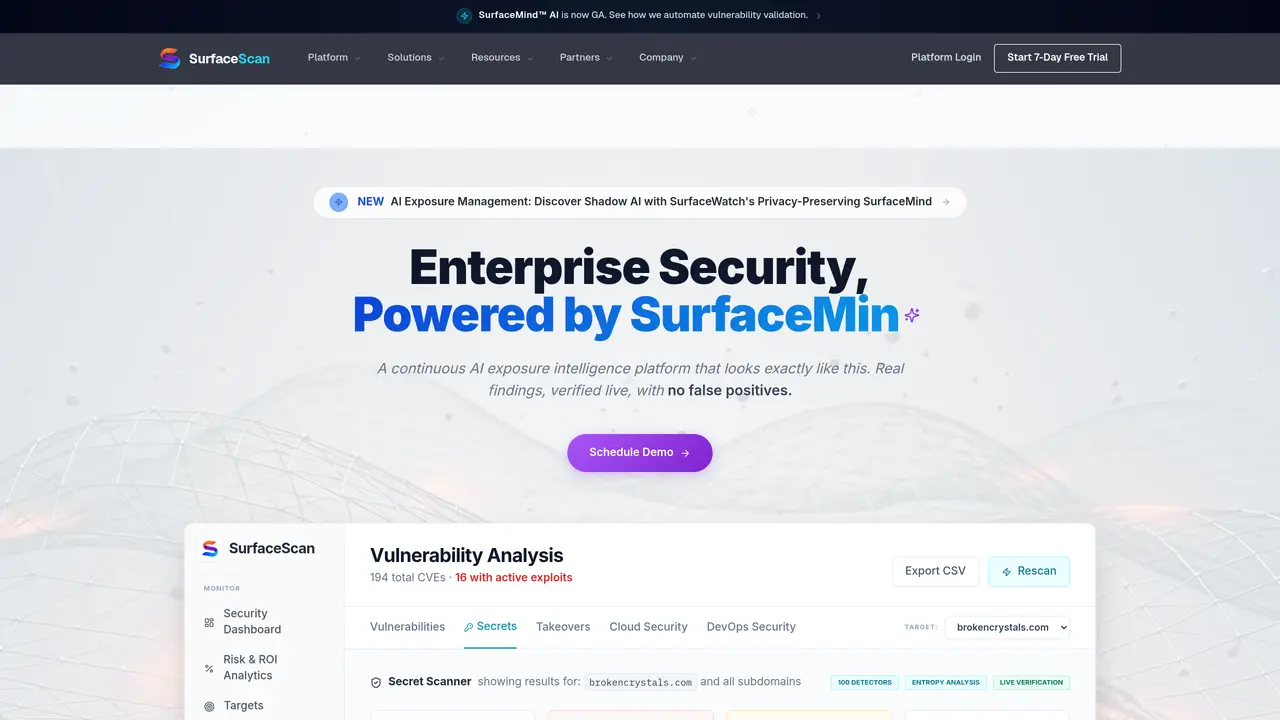
SurfaceScan is a continuous AI exposure intelligence platform that combines External Attack Surface Management (EASM), Cloud Security Posture Management (CSPM), and Shadow AI discovery into a single console. It continuously monitors an organization’s internet-facing assets—including forgotten subdomains, public cloud storage, exposed configuration files, and rogue AI endpoints—to identify and verify vulnerabilities in real time. The platform uses deterministic proof-of-concept validations to eliminate false positives, providing only weaponizable exposures for remediation. It integrates data from over 16 OSINT sources to track assets such as subdomains, IPs, open ports, and DNS records, while also auditing cloud environments for misconfigurations like open security groups or unencrypted databases. SurfaceScan includes capabilities for secret validation, compliance auditing against frameworks like GDPR and HIPAA, and DevOps security checks for CI/CD pipelines and infrastructure-as-code files. The platform is designed for teams prioritizing high-fidelity security signals over noisy alerts, offering executive dashboards, risk scoring, and automated evidence generation for audits.
Key features
- Real-time vulnerability verification with live proof-of-concept testing
- Shadow AI and SaaS sprawl discovery including OAuth apps and AI endpoints
- Cloud posture auditing for AWS, GCP, and Azure environments
- Secret validation for API keys and credentials in repositories and bundles
- Compliance auditing against GDPR, HIPAA, PCI DSS, and other frameworks
- Executive risk dashboards with vulnerability density and resolution tracking
- DevOps security audits for CI/CD pipelines and IaC configurations
- Automated evidence vault generation for compliance reporting
Use cases
- Continuous external attack surface monitoring for security teams
- Cloud security posture management and misconfiguration detection
- Shadow AI and SaaS sprawl discovery to prevent data leakage
Pros
- Continuous monitoring with live verification of vulnerabilities
- Deterministic finding validation to eliminate false positives
- Unified console for EASM, CSPM, shadow AI, and compliance auditing
- Agentless deployment with no footprint on monitored systems
- Automated inventory of shadow AI endpoints and SaaS integrations
Cons
- No explicit mention of free tier or pricing transparency
- Limited to external surface monitoring (no internal network scanning)
- Requires manual scheduling for some scans (e.g., rescan vulnerabilities)
- Focused primarily on web-exposed assets (may miss non-web services)
Frequently asked questions about SurfaceScan
What does SurfaceScan do?
SurfaceScan is an AI exposure intelligence platform that combines External Attack Surface Management (EASM), Cloud Security Posture Management (CSPM), and Shadow AI discovery into a single console. It continuously monitors internet-facing assets to identify and verify vulnerabilities in real time.
Who is SurfaceScan designed for?
The platform is designed for security teams prioritizing high-fidelity security signals over noisy alerts, including those managing cloud environments, DevOps pipelines, or compliance audits. It suits organizations concerned with shadow IT, AI sprawl, or external exposure risks.
How does SurfaceScan verify vulnerabilities?
SurfaceScan uses deterministic proof-of-concept validations to eliminate false positives, providing only weaponizable exposures for remediation. It actively interrogates the external perimeter with safe, live verifications against exposed assets.
Does SurfaceScan integrate with other tools?
Yes, SurfaceScan integrates data from over 16 OSINT sources and supports compliance auditing against frameworks like GDPR, HIPAA, and PCI DSS. It also audits DevOps security for CI/CD pipelines and infrastructure-as-code files.
What kind of findings does SurfaceScan report?
The platform reports verified vulnerabilities such as exposed secrets, misconfigured cloud resources, rogue AI endpoints, and compliance gaps. It provides actionable insights with risk scoring, executive dashboards, and automated evidence generation.
How do I get started with SurfaceScan?
Prospective users can schedule a demo or start a free trial to explore the platform's capabilities. The tool offers a unified console for monitoring, analyzing, and remediating security exposures across EASM, CSPM, and Shadow AI domains.